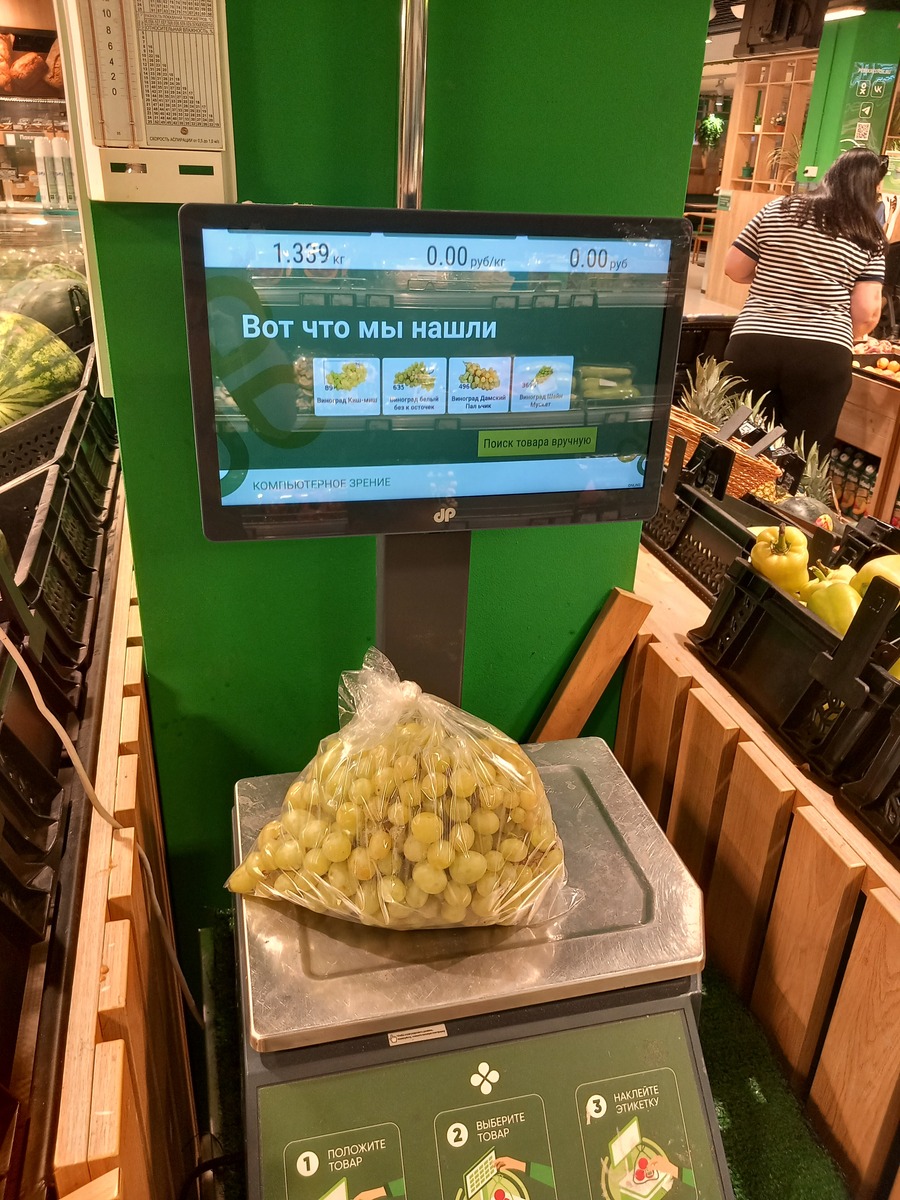
Я так понимаю определение там только по группе товаров? Сорт не определяет, а тех же яблок может быть десяток сортов.
Видел такие, уже перестали работать 😄

"Здравствуйте. Хотите поработать копирайтером? Ставка 10 рублей за 1000 знаков".
Примерно такое предложение получила я на днях по электронной почте.
10 рублей за 1000 знаков без пробелов - это плюс-минус страница.
Да, в предложении указывалось, что можно пользоваться ИИ.
10 рублей. Средний текст 2000 знаков - 20 рублей.
В моем городе это ниже стоимости самой маленькой шоколадки.
А сколько таких текстов нужно написать, чтобы хотя бы оплатить интернет?
Вот, вот.
Да, можно сказать, что если официально разрешено использования ИИ - то это не проблема.
Хотя нейро текст все равно требует редактуры.
И поверьте, это не самое щедрое предложение на копирайтерском рынке труда.
Недавно снова попалась реклама, где новичкам обещали рассказать о самой хлебной на просторах интернета профессии - копирайтера.
Пиши статью - и на Мальдивы!
Я в этом вопросе съела если не собаку, то достаточно крупную морскую свинку. И хочется рассказать о собственном опыте заработка на текстах.
Я за это время изучила несколько бирж - почти мертвый РуАвтор, Текст.ру, Адвего, Копилансер.
О Famabara говорить не буду - это не совсем копирайтинг.
И, уж поверьте, нигде не озолотилась. Хотя на проезд за две недели до зарплаты заработать вполне можно было.
Текст ру. Несколько заказов, где требовалось 5 статей по 1500 знаков - за 25 рублей и хороший отзыв. То есть по факту тебе напрямую предлагалось поработать "за спасибо ".
Кстати, сайт брал комиссию, так что после этой работы ты получал на руки 22 рубля.
Копилансер. Сайт, канувший в небытие, на котором мне удавалось зарабатывать плюс-минус 2000 рублей.
Среди заказов - статья на 400-600 знаков за четыре рубля. ЧЕТЫРЕ, Карл! (и скажите мне, пожалуйста, кто это, и почему мы всегда к нему обращаемся).
Уникальный текст с ключевыми словами за 4 рубля.
Причем его могут взять не сразу и отправить на переделку.
Спросите, зачем я с связывалась с такими заказами?
Очень просто - после регистрации ты получаешь доступ только к Низкому уровню заказов. А это уровень, где 26 рублей за 2000 знаков - приемлемая цена. И пока ты не выполнишь определённое количество таких, повысить уровень не удастся.
Если заказчику не нравилась работа, он отправлял ее в Арбитраж, а модераторы всегда вставали на сторону заказчика. И ты не просто терял свое время и деньги, но и получал наказание в виде трех дней, когда не мог брать заказы.
Впрочем, на этом сайте это можно было рассматривать как три дня выходных.
Однако Копилансер при всех своих недостатках имел одно достоинство - он хотя бы у меня денег не просил..
Не знаю, как у вас, а у меня есть правило - не платить, чтобы заработать. Обмен простой - с меня умение складывать слова в предложения, с них - деньги.
Однако на некоторых биржах ты не сможешь брать почти никаких заказы без оплаты.
Плати - и надейся, что сможешь окупить.
В копирайтинге наблюдается проблема - предложение намного превышает спрос.
Работая в библиотеке, я была очень удивлена, узнав, что некоторые мои коллеги тоже писали рекламу ювелирных украшений.
Библиотекарь после работы пишет рекламу для ювелирного магазина. Учительница после проверки тетрадей пишет рекламу для пластиковых окон (ох уж эти пластиковые окна и натяжные потолки.. Странно, что они мне после Копилансера не снятся).
Школьница на уроке лезет в телефон, потому что ей вернули на доработку статью для цветочного магазина.
Студент вечерами после сессии, мать с грудничком. Домохозяйка регистрируется подработать, чтобы у мужа лишний раз на тушь деньги не просить.
Так что заказчикам есть из чего выбирать.
А тут появился ещё и ИИ..
Есть не просит, платить не надо, не скандальный. Ну красота же!
При таком раскладе на Мальдивы может поехать только тот, кому заказчики готовы платить за одно его имя.
А это, как мне кажется, уже не копирайтер, а.. блогер.
Но чемпионом среди всех заказов для меня стал заказ от Текст.ру. Даже интересно, взял ли его кто-нибудь.
Статья об экономии семейного бюджета. Несколько сот тысяч знаков. Стоимость специально напишу буквами. Но прежде прошу всех выдохнуть и сесть.
Пятнадцать рублей.
Пятнадцать рублей за работу в несколько сот тысяч знаков.
Очень надеюсь, что заказчик из Белоруссии. Это бы объяснило такие цены.
Иначе кто-то и вправду хотел очень хорошо сэкономить.
В общем, если есть на свете легкая работа с не гарантированным отдыхом на Мальдивах - это точно не копирайтинг. Да и нет, наверное, на свете такой работы.
P.S. При создании этой статьи ни одна морская свинка не пострадала.
Примерно такое предложение получила я на днях по электронной почте.
10 рублей за 1000 знаков без пробелов - это плюс-минус страница.
Да, в предложении указывалось, что можно пользоваться ИИ.
10 рублей. Средний текст 2000 знаков - 20 рублей.
В моем городе это ниже стоимости самой маленькой шоколадки.
А сколько таких текстов нужно написать, чтобы хотя бы оплатить интернет?
Вот, вот.
Да, можно сказать, что если официально разрешено использования ИИ - то это не проблема.
Хотя нейро текст все равно требует редактуры.
И поверьте, это не самое щедрое предложение на копирайтерском рынке труда.
Недавно снова попалась реклама, где новичкам обещали рассказать о самой хлебной на просторах интернета профессии - копирайтера.
Пиши статью - и на Мальдивы!
Я в этом вопросе съела если не собаку, то достаточно крупную морскую свинку. И хочется рассказать о собственном опыте заработка на текстах.
Я за это время изучила несколько бирж - почти мертвый РуАвтор, Текст.ру, Адвего, Копилансер.
О Famabara говорить не буду - это не совсем копирайтинг.
И, уж поверьте, нигде не озолотилась. Хотя на проезд за две недели до зарплаты заработать вполне можно было.
Текст ру. Несколько заказов, где требовалось 5 статей по 1500 знаков - за 25 рублей и хороший отзыв. То есть по факту тебе напрямую предлагалось поработать "за спасибо ".
Кстати, сайт брал комиссию, так что после этой работы ты получал на руки 22 рубля.
Копилансер. Сайт, канувший в небытие, на котором мне удавалось зарабатывать плюс-минус 2000 рублей.
Среди заказов - статья на 400-600 знаков за четыре рубля. ЧЕТЫРЕ, Карл! (и скажите мне, пожалуйста, кто это, и почему мы всегда к нему обращаемся).
Уникальный текст с ключевыми словами за 4 рубля.
Причем его могут взять не сразу и отправить на переделку.
Спросите, зачем я с связывалась с такими заказами?
Очень просто - после регистрации ты получаешь доступ только к Низкому уровню заказов. А это уровень, где 26 рублей за 2000 знаков - приемлемая цена. И пока ты не выполнишь определённое количество таких, повысить уровень не удастся.
Если заказчику не нравилась работа, он отправлял ее в Арбитраж, а модераторы всегда вставали на сторону заказчика. И ты не просто терял свое время и деньги, но и получал наказание в виде трех дней, когда не мог брать заказы.
Впрочем, на этом сайте это можно было рассматривать как три дня выходных.
Однако Копилансер при всех своих недостатках имел одно достоинство - он хотя бы у меня денег не просил..
Не знаю, как у вас, а у меня есть правило - не платить, чтобы заработать. Обмен простой - с меня умение складывать слова в предложения, с них - деньги.
Однако на некоторых биржах ты не сможешь брать почти никаких заказы без оплаты.
Плати - и надейся, что сможешь окупить.
В копирайтинге наблюдается проблема - предложение намного превышает спрос.
Работая в библиотеке, я была очень удивлена, узнав, что некоторые мои коллеги тоже писали рекламу ювелирных украшений.
Библиотекарь после работы пишет рекламу для ювелирного магазина. Учительница после проверки тетрадей пишет рекламу для пластиковых окон (ох уж эти пластиковые окна и натяжные потолки.. Странно, что они мне после Копилансера не снятся).
Школьница на уроке лезет в телефон, потому что ей вернули на доработку статью для цветочного магазина.
Студент вечерами после сессии, мать с грудничком. Домохозяйка регистрируется подработать, чтобы у мужа лишний раз на тушь деньги не просить.
Так что заказчикам есть из чего выбирать.
А тут появился ещё и ИИ..
Есть не просит, платить не надо, не скандальный. Ну красота же!
При таком раскладе на Мальдивы может поехать только тот, кому заказчики готовы платить за одно его имя.
А это, как мне кажется, уже не копирайтер, а.. блогер.
Но чемпионом среди всех заказов для меня стал заказ от Текст.ру. Даже интересно, взял ли его кто-нибудь.
Статья об экономии семейного бюджета. Несколько сот тысяч знаков. Стоимость специально напишу буквами. Но прежде прошу всех выдохнуть и сесть.
Пятнадцать рублей.
Пятнадцать рублей за работу в несколько сот тысяч знаков.
Очень надеюсь, что заказчик из Белоруссии. Это бы объяснило такие цены.
Иначе кто-то и вправду хотел очень хорошо сэкономить.
В общем, если есть на свете легкая работа с не гарантированным отдыхом на Мальдивах - это точно не копирайтинг. Да и нет, наверное, на свете такой работы.
P.S. При создании этой статьи ни одна морская свинка не пострадала.

Представим вы несколько дней работали, писали код и наконец-то сделали коммит:
Можно добавить ещё один коммит поверх, что-то вроде:
Вместо второго коммита "правим" первый коммит, дописывая amend:
git commit -m "#715 changed color of button from red to green"
git push
И тут вы понимаете, что забыли убрать какой-нибудь console.log() или fmt.Println().
Можно добавить ещё один коммит поверх, что-то вроде:
git commit -m "#715 clean unnecessary code"Но в некоторых командах это могут посчитать мусорным коммитом. Что делать?
Вместо второго коммита "правим" первый коммит, дописывая amend:
git commit --amend -m "#715 changed color of button from red to green"И теперь можно пушить снова. Но сервер не даст запушить, ведь у нас локально и на ремоуте уже разные истории одной ветки. Можно запушфорсить:
git push forceНо это может быть очень плохо, если над веткой работает несколько человек. Кто-то мог уже поверх нашего коммита свои коммиты накатать. Но есть хороший параметр force-with-lease, который перезапишет ветку только тогда, когда никто поверх не дописал свои коммиты:
git push --force-with-leaseВ этом случае никто не пострадает.
На Famabara запрещён ИИ‑контент
Присоединяйтесь, чтобы общаться с настоящими людьми!
Третья часть моего рассказа о направлениях кибербезопасности. И тема:Threat Hunting
Обратите внимание: Threat Hunting — продвинутая специализация. Обычно требуют 1-2 года опыта в SOC или IR. Но путь можно начать с нуля и сразу ориентироваться на эту цель.
Этап 0: Фундаментальная база (4-6 месяцев)
Цель: Получить знания, без которых охотиться не на что и негде.
1. Операционные системы — экспертное понимание
Windows (глубоко):
Архитектура: процессы, потоки, дескрипторы, реестр, DLL
Механизмы аутентификации: NTLM, Kerberos (как это выглядит в логах)
WMI, PowerShell, RPC — как используются злоумышленниками (Living off the Land)
Критически: Автозапуск (Persistence): Run Keys, Services, Scheduled Tasks, COM Hijacking
Linux:
Системные вызовы (syscalls), процессы, cron, systemd
Аудит: auditd правила, как детектировать подозрительные вызовы Файловые системы, скрытые каталоги, атрибуты
2. Компьютерные сети — видеть аномалии
Не просто теория, а аномалии:
DNS: запросы на DGA-домены, tunneling, fast-flux
HTTP/S: нестандартные User-Agent, beaconing (регулярные "звонки" на C2)
Протоколы: SMB, RDP, SSH — признаки brute-force и lateral movement
Инструменты: Wireshark, Zeek/Bro, tcpdump — не просто смотреть, а строить behavioural-
базу
3. Кибербезопасность — атаки и защита
MITRE ATT&CK Framework — ваш основной язык и карта
Изучить все тактики (Tactics), ключевые техники (Techniques)
Понимать, как каждая техника проявляется в данных (Data Sources)
Кибер-убийственная цепочка (Cyber Kill Chain) — альтернативный взгляд
Этап 1: Ядро Threat Hunting (6-8 месяцев)
Цель: Освоить методологию, инструменты и мышление охотника.
1. Методологии охоты
Гипотезно-ориентированный подход: Самая важная концепция!
"А что, если...?" → Гипотеза → Поиск данных → Анализ → Выводы
Пример: "А что, если в сети есть скрытый C2-канал через DNS?"
Модели:
Persistence Hunting: Поиск механизмов выживания в системе
Anomaly Hunting: Поиск отклонений от базовой линии
Intel-Driven Hunting: Охота по конкретным IOC и TTP из отчетов
Картирование к ATT&CK: Каждая ваша гипотеза должна быть привязана к конкретной технике MITRE (например, T1059.003 - Windows Command Shell)
2. Ключевые техники охоты
1. Stack Counting: Анализ вызовов процессов (какая программа кого запустила)
2. Baselining: Понимание "нормы" для вашего окружения (какие порты обычно открыты, какие процессы)
3. Deception Technology: Использование ловушек (honeytokens, canary files)
4. Hunting for LOLBAS: Поиск использования легитимных инструментов в злонамеренных целях
Первым фото прикреплю, что вы должны знать: где искать и что искать
Этап 2: Практика в лабораториях (параллельно с Этапом 1)
Цель: Наработать мышечную память и образ мышления.
1. Лабораторные платформы
TryHackMe:
"Threat Hunting" path (обязательно!)
"Windows Event Logs" room
"Red Team" rooms (чтобы понять TTP злоумышленников)
Hack The Box (Defensive Paths):
"Cyber Defense" track
Сложнее, но ближе к реальности
LetsDefend.io:
Реалистичная SIEM, можно практиковать гипотезы Кейсы, основанные на реальных инцидентах
2. Создание домашней лаборатории для охоты
Продвинутая схема:
[Атакующий (Kali)] → [Жертва (Win10 + Linux)] → [Данные] → [Аналитическая платформа]
↓
[Сбор данных: EDR, Sysmon, Zeek]
↓
[SIEM: Elastic Stack + HELK или Security Onion]
↓
[Threat Hunter (вы) + Jupyter Notebook]
Что настроить:
1. Sysmon + SwiftOnSecurity Config на Windows — золотой стандарт логирования
2. Zeek для сетевого трафика — генерирует структурированные логи
3. Elastic Stack или Security Onion как платформа для анализа
4. Atomic Red Team для симуляции атак и тестирования гипотез
3. Инструменты охотника
Сбор и обогащение - OSQuery, Velociraptor, Logstash
Анализ данных - Jupyter Notebook + Python (Pandas, Matplotlib), R
Анализ процессов - Sysinternals Suite, Process Explorer, Process Monitor
Сетевой анализ - Zeek, RITA (BlackHat), Stenographer
EDR-подобные - Wazuh, Elastic Agent, LimaCharlie
Оркестрация - TheHive, Cortex (для управления гипотезами)
Этап 3: Углубление и специализация (4-6 месяцев)
Цель: Перейти от проверки гипотез к проактивной охоте.
1. Data Science для охотника
Основы Python: Не просто скрипты, а анализ
Pandas для работы с большими объемами логов
Matplotlib/Seaborn для визуализации аномалий
Jupyter Notebook как основная рабочая среда
Статистика: Понимание распределений, выбросов (outliers), корреляций Машинное обучение (базово): Кластеризация для поиска аномалий
2. Углубление в атаки
Red Team视角: Пройти базовые курсы по пентесту
Основы Active Directory атак (Kerberoasting, Pass-the-Hash)
Техники обхода защиты (AV/EDR evasion)
Современные C2-фреймворки (Cobalt Strike, Sliver)
Цель: Не стать хакером, а понимать, что и где искать
3. Сертификации
Для начала: CompTIA CySA+ (охватывает основы анализа)
Специализированные:
Blue Team Level 1 (BTL1) — практическая база
Certified Threat Intelligence Analyst (CTIA) — понимание угроз
GIAC Cyber Threat Intelligence (GCTI) — продвинутый уровень
Идеальная цель: SANS FOR508: Advanced Incident Response, Threat Hunting, and Digital Forensics → GCFA/GCTI
Этап 4: Формирование портфолио и поиск работы
Цель: Стать Junior Threat Hunter.
1. Портфолио охотника
GitHub:
Jupyter Notebooks с разборами охоты
Скрипты для автоматизации (парсинг логов, enrichment IOC)
Конфигурации Sysmon, Zeek, детекционные правила
Блог/Write-ups:
Полные циклы охоты: гипотеза → поиск → находки → рекомендации
Пример: "Охота на Kerberoasting в Active Directory"
Разборы реальных APT-отчетов и их TTP
Участие в сообществе:
Публикация детекционных правил в форматах Sigma или YARA
Контрибьюшн в open-source проекты (Velociraptor, OSQuery)
2. Ключевые компетенции для резюме
Hard Skills:
Знание MITRE ATT&CK и умение строить гипотезы
Опыт работы с EDR/XDR платформами (CrowdStrike, SentinelOne, Microsoft Defender) Навыки анализа данных (SQL, Python, ElasticSearch/Kibana)
Понимание современных атак и TTP
Soft Skills:
Любопытство и настойчивость (главное качество!) Критическое мышление Умение визуализировать и объяснять данные
Способность работать с неполной информацией
3. Типовые задачи на собеседовании
Теоретические:
"Опишите вашу любимую технику MITRE ATT&CK и как бы вы искали её в сети?" "Как бы вы обнаружили lateral movement в сегментированной сети?"
"Что такое beaconing и как его детектировать статистически?"
Практические:
Дадут набор логов (Sysmon + Proxy) и спросят: "Есть ли здесь компрометация?" Попросят написать гипотезу для охоты на конкретную угрозу (например, ransomware) Предложат проанализировать дамп трафика на наличие C2
Ресурсы для обучения
Бесплатные:
MITRE ATT&CK Navigator — интерактивное изучение матрицы
Detection Lab от Chris Long — готовая лаборатория на GitHub
PurpleSharp — инструмент для симуляции атак и тестирования детекций
Threat Hunter Playbook от Roberto Rodriguez (@Cyb3rWard0g)
Awesome Threat Detection — curated list ресурсов на GitHub
Платные (но стоящие):
Hunt Evil — практический курс от автора Practical Threat Intelligence
SANS FOR508 — лучший, но дорогой курс
Pluralsight — курсы по анализу данных для security
Сообщества:
Open Threat Research Forge (OTRF) — Discord с профессионалами
SOC & Threat Hunting — Telegram-чаты
Twitter: @Cyb3rPandaH, @Cyb3rWard0g, @huntresslabs, @SwiftOnSecurity
Критически важные советы:
1. Начинайте с малого: Одна хорошая гипотеза в неделю лучше 10 поверхностных.
2. Документируйте всё: Даже неудачные охоты — это опыт. Ведите "Hunter's Journal".
3. Мыслите как противник: Регулярно смотрите записи с Red Team конференций.
4. Автоматизируйте рутину: Если дважды делаете одно действие — пишите скрипт.
5. Создайте свою "карту охоты": Таблица: TTP → Гипотеза → Где искать → Инструменты.
Путь сложный, но это одна из самых творческих и востребованных ролей в cybersecurity. Вы становитесь не просто реагирующим аналитиком, а проактивным исследователем. Прикреплю фото таблицы, чтобы можно было заскринить план обучения. Всем благ, дальше расскажу о Red Team / Pentest.
Обратите внимание: Threat Hunting — продвинутая специализация. Обычно требуют 1-2 года опыта в SOC или IR. Но путь можно начать с нуля и сразу ориентироваться на эту цель.
Этап 0: Фундаментальная база (4-6 месяцев)
Цель: Получить знания, без которых охотиться не на что и негде.
1. Операционные системы — экспертное понимание
Windows (глубоко):
Архитектура: процессы, потоки, дескрипторы, реестр, DLL
Механизмы аутентификации: NTLM, Kerberos (как это выглядит в логах)
WMI, PowerShell, RPC — как используются злоумышленниками (Living off the Land)
Критически: Автозапуск (Persistence): Run Keys, Services, Scheduled Tasks, COM Hijacking
Linux:
Системные вызовы (syscalls), процессы, cron, systemd
Аудит: auditd правила, как детектировать подозрительные вызовы Файловые системы, скрытые каталоги, атрибуты
2. Компьютерные сети — видеть аномалии
Не просто теория, а аномалии:
DNS: запросы на DGA-домены, tunneling, fast-flux
HTTP/S: нестандартные User-Agent, beaconing (регулярные "звонки" на C2)
Протоколы: SMB, RDP, SSH — признаки brute-force и lateral movement
Инструменты: Wireshark, Zeek/Bro, tcpdump — не просто смотреть, а строить behavioural-
базу
3. Кибербезопасность — атаки и защита
MITRE ATT&CK Framework — ваш основной язык и карта
Изучить все тактики (Tactics), ключевые техники (Techniques)
Понимать, как каждая техника проявляется в данных (Data Sources)
Кибер-убийственная цепочка (Cyber Kill Chain) — альтернативный взгляд
Этап 1: Ядро Threat Hunting (6-8 месяцев)
Цель: Освоить методологию, инструменты и мышление охотника.
1. Методологии охоты
Гипотезно-ориентированный подход: Самая важная концепция!
"А что, если...?" → Гипотеза → Поиск данных → Анализ → Выводы
Пример: "А что, если в сети есть скрытый C2-канал через DNS?"
Модели:
Persistence Hunting: Поиск механизмов выживания в системе
Anomaly Hunting: Поиск отклонений от базовой линии
Intel-Driven Hunting: Охота по конкретным IOC и TTP из отчетов
Картирование к ATT&CK: Каждая ваша гипотеза должна быть привязана к конкретной технике MITRE (например, T1059.003 - Windows Command Shell)
2. Ключевые техники охоты
1. Stack Counting: Анализ вызовов процессов (какая программа кого запустила)
2. Baselining: Понимание "нормы" для вашего окружения (какие порты обычно открыты, какие процессы)
3. Deception Technology: Использование ловушек (honeytokens, canary files)
4. Hunting for LOLBAS: Поиск использования легитимных инструментов в злонамеренных целях
Первым фото прикреплю, что вы должны знать: где искать и что искать
Этап 2: Практика в лабораториях (параллельно с Этапом 1)
Цель: Наработать мышечную память и образ мышления.
1. Лабораторные платформы
TryHackMe:
"Threat Hunting" path (обязательно!)
"Windows Event Logs" room
"Red Team" rooms (чтобы понять TTP злоумышленников)
Hack The Box (Defensive Paths):
"Cyber Defense" track
Сложнее, но ближе к реальности
LetsDefend.io:
Реалистичная SIEM, можно практиковать гипотезы Кейсы, основанные на реальных инцидентах
2. Создание домашней лаборатории для охоты
Продвинутая схема:
[Атакующий (Kali)] → [Жертва (Win10 + Linux)] → [Данные] → [Аналитическая платформа]
↓
[Сбор данных: EDR, Sysmon, Zeek]
↓
[SIEM: Elastic Stack + HELK или Security Onion]
↓
[Threat Hunter (вы) + Jupyter Notebook]
Что настроить:
1. Sysmon + SwiftOnSecurity Config на Windows — золотой стандарт логирования
2. Zeek для сетевого трафика — генерирует структурированные логи
3. Elastic Stack или Security Onion как платформа для анализа
4. Atomic Red Team для симуляции атак и тестирования гипотез
3. Инструменты охотника
Сбор и обогащение - OSQuery, Velociraptor, Logstash
Анализ данных - Jupyter Notebook + Python (Pandas, Matplotlib), R
Анализ процессов - Sysinternals Suite, Process Explorer, Process Monitor
Сетевой анализ - Zeek, RITA (BlackHat), Stenographer
EDR-подобные - Wazuh, Elastic Agent, LimaCharlie
Оркестрация - TheHive, Cortex (для управления гипотезами)
Этап 3: Углубление и специализация (4-6 месяцев)
Цель: Перейти от проверки гипотез к проактивной охоте.
1. Data Science для охотника
Основы Python: Не просто скрипты, а анализ
Pandas для работы с большими объемами логов
Matplotlib/Seaborn для визуализации аномалий
Jupyter Notebook как основная рабочая среда
Статистика: Понимание распределений, выбросов (outliers), корреляций Машинное обучение (базово): Кластеризация для поиска аномалий
2. Углубление в атаки
Red Team视角: Пройти базовые курсы по пентесту
Основы Active Directory атак (Kerberoasting, Pass-the-Hash)
Техники обхода защиты (AV/EDR evasion)
Современные C2-фреймворки (Cobalt Strike, Sliver)
Цель: Не стать хакером, а понимать, что и где искать
3. Сертификации
Для начала: CompTIA CySA+ (охватывает основы анализа)
Специализированные:
Blue Team Level 1 (BTL1) — практическая база
Certified Threat Intelligence Analyst (CTIA) — понимание угроз
GIAC Cyber Threat Intelligence (GCTI) — продвинутый уровень
Идеальная цель: SANS FOR508: Advanced Incident Response, Threat Hunting, and Digital Forensics → GCFA/GCTI
Этап 4: Формирование портфолио и поиск работы
Цель: Стать Junior Threat Hunter.
1. Портфолио охотника
GitHub:
Jupyter Notebooks с разборами охоты
Скрипты для автоматизации (парсинг логов, enrichment IOC)
Конфигурации Sysmon, Zeek, детекционные правила
Блог/Write-ups:
Полные циклы охоты: гипотеза → поиск → находки → рекомендации
Пример: "Охота на Kerberoasting в Active Directory"
Разборы реальных APT-отчетов и их TTP
Участие в сообществе:
Публикация детекционных правил в форматах Sigma или YARA
Контрибьюшн в open-source проекты (Velociraptor, OSQuery)
2. Ключевые компетенции для резюме
Hard Skills:
Знание MITRE ATT&CK и умение строить гипотезы
Опыт работы с EDR/XDR платформами (CrowdStrike, SentinelOne, Microsoft Defender) Навыки анализа данных (SQL, Python, ElasticSearch/Kibana)
Понимание современных атак и TTP
Soft Skills:
Любопытство и настойчивость (главное качество!) Критическое мышление Умение визуализировать и объяснять данные
Способность работать с неполной информацией
3. Типовые задачи на собеседовании
Теоретические:
"Опишите вашу любимую технику MITRE ATT&CK и как бы вы искали её в сети?" "Как бы вы обнаружили lateral movement в сегментированной сети?"
"Что такое beaconing и как его детектировать статистически?"
Практические:
Дадут набор логов (Sysmon + Proxy) и спросят: "Есть ли здесь компрометация?" Попросят написать гипотезу для охоты на конкретную угрозу (например, ransomware) Предложат проанализировать дамп трафика на наличие C2
Ресурсы для обучения
Бесплатные:
MITRE ATT&CK Navigator — интерактивное изучение матрицы
Detection Lab от Chris Long — готовая лаборатория на GitHub
PurpleSharp — инструмент для симуляции атак и тестирования детекций
Threat Hunter Playbook от Roberto Rodriguez (@Cyb3rWard0g)
Awesome Threat Detection — curated list ресурсов на GitHub
Платные (но стоящие):
Hunt Evil — практический курс от автора Practical Threat Intelligence
SANS FOR508 — лучший, но дорогой курс
Pluralsight — курсы по анализу данных для security
Сообщества:
Open Threat Research Forge (OTRF) — Discord с профессионалами
SOC & Threat Hunting — Telegram-чаты
Twitter: @Cyb3rPandaH, @Cyb3rWard0g, @huntresslabs, @SwiftOnSecurity
Критически важные советы:
1. Начинайте с малого: Одна хорошая гипотеза в неделю лучше 10 поверхностных.
2. Документируйте всё: Даже неудачные охоты — это опыт. Ведите "Hunter's Journal".
3. Мыслите как противник: Регулярно смотрите записи с Red Team конференций.
4. Автоматизируйте рутину: Если дважды делаете одно действие — пишите скрипт.
5. Создайте свою "карту охоты": Таблица: TTP → Гипотеза → Где искать → Инструменты.
Путь сложный, но это одна из самых творческих и востребованных ролей в cybersecurity. Вы становитесь не просто реагирующим аналитиком, а проактивным исследователем. Прикреплю фото таблицы, чтобы можно было заскринить план обучения. Всем благ, дальше расскажу о Red Team / Pentest.
Можете прочитать текст с видео? Видео нужно обязательно запустить.
Скормил видеофайл клоду и попросил прочитать текст. Настройки стандартные.


Помню то время, когда в любом магазине обязательно приставали с предложением выбрать одежду, померять, подобрать. Постоянно было волнительно, так как некоторые продавцы чуть ли не за руки брали и вели подбирать одежду. Особенно на вещевом рынке. Там могло дойти даже до спора..
И, кстати, не так уж и давно появились магазины, где посетители самостоятельно подбирают себе одежду. Но иногда не знаешь, что подойдёт, особенно когда хочешь немного что-то изменить. Но перебрать горы вещей не совсем удобно, да и усталость даст о себе знать.
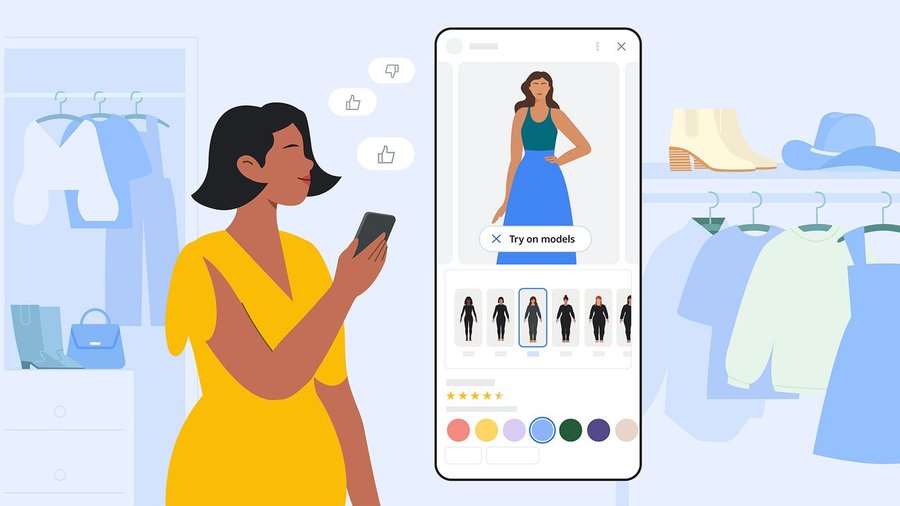
Вот тут-то и поможет виртуальная примерочная. В такой примерочной для начала можно подобрать для себя стиль, уточнить некоторые нюансы, а потом в магазине уже целенаправленно выбрать из той одежды, с которой определились в виртуальной примерочной.
А для интернет-магазинов так это вообще очень полезная возможность. Клиент может примерить предлагаемую одежду и определиться, подходит она или нет. Выбрать цветовую гамму, подобрать сочетание вещей и многое другое. Таким образом меньше будет и возвратов.
Одна из таких платформ - Google Shopping. Это бесплатная платформа, которая подойдёт абсолютно для всех. По крайней мере для базовых потребностей.
Для начала загружаете свою фотографию. Выбираете размер для вашего аватара. Аватар – так называется ваш образ в этой примерочной, который будет примерять то, что вы пожелаете, учитывая ваши личные параметры. После предложат выбрать наиболее подходящий вариант аватара, с которым вы будете работать. После выбора загрузятся варианты одежды, где вы и начнёте работать над своим образом.
Google Shopping: https://www.google.com/shopping/tryon?udm=28&gl=us&hl=en&cs=0&sa=X&ved=0ahUKEwi3goTFm9eNAxVYYfUHHVORMHkQgP8PCBE&ref=blog.secondbrush.co.kr
Платформа абсолютно бесплатна и без ограничений. Работает через google-аккаунт.
Есть множество и других платформ, но они в основном платные. Бесплатно предоставляют несколько примерок, после чего необходимо будет внести оплату.
И, кстати, не так уж и давно появились магазины, где посетители самостоятельно подбирают себе одежду. Но иногда не знаешь, что подойдёт, особенно когда хочешь немного что-то изменить. Но перебрать горы вещей не совсем удобно, да и усталость даст о себе знать.
Вот тут-то и поможет виртуальная примерочная. В такой примерочной для начала можно подобрать для себя стиль, уточнить некоторые нюансы, а потом в магазине уже целенаправленно выбрать из той одежды, с которой определились в виртуальной примерочной.
А для интернет-магазинов так это вообще очень полезная возможность. Клиент может примерить предлагаемую одежду и определиться, подходит она или нет. Выбрать цветовую гамму, подобрать сочетание вещей и многое другое. Таким образом меньше будет и возвратов.
Одна из таких платформ - Google Shopping. Это бесплатная платформа, которая подойдёт абсолютно для всех. По крайней мере для базовых потребностей.
Для начала загружаете свою фотографию. Выбираете размер для вашего аватара. Аватар – так называется ваш образ в этой примерочной, который будет примерять то, что вы пожелаете, учитывая ваши личные параметры. После предложат выбрать наиболее подходящий вариант аватара, с которым вы будете работать. После выбора загрузятся варианты одежды, где вы и начнёте работать над своим образом.
Google Shopping: https://www.google.com/shopping/tryon?udm=28&gl=us&hl=en&cs=0&sa=X&ved=0ahUKEwi3goTFm9eNAxVYYfUHHVORMHkQgP8PCBE&ref=blog.secondbrush.co.kr
Платформа абсолютно бесплатна и без ограничений. Работает через google-аккаунт.
Есть множество и других платформ, но они в основном платные. Бесплатно предоставляют несколько примерок, после чего необходимо будет внести оплату.


Кажется, кинематограф окончательно подружился с искусственным интеллектом, и даже Средиземье не осталось в стороне. Энди Серкис, который в новом проекте выступает не только актером, но и режиссером, приоткрыл завесу тайны над тем, как будут выглядеть знакомые персонажи в приквеле «Охота на Голлума». Оказывается, без цифровых технологий здесь точно не обойдется.
В беседе с изданием Variety постановщик поделился деталями съемочного процесса. По его словам, некоторые герои картины пройдут через процедуру омоложения, и здесь как раз пригодится машинное обучение - технология, которая относится к широкому семейству искусственного интеллекта.
Правда, режиссер сразу расставил акценты. Генеративный ИИ, способный создавать картинки буквально из ничего, для фильма использовать не планируют. Все гораздо прозаичнее - технология станет обычным рабочим инструментом для команды визуальных эффектов, которая будет доводить до ума уже отснятый материал с живыми актерами.
Если разобраться, ничего революционного в этом подходе нет. Похожий прием применялся еще в 2006 году в фильме «Люди Икс: Последняя битва», где на глазах у зрителей молодели Патрик Стюарт и Иэн Маккеллен.
Кстати о Маккеллене - актер снова наденет мантию Гэндальфа, а рядом с ним на экране появится Элайджа Вуд, вернувшийся к роли Фродо. Именно этих двоих чаще всего называют главными претендентами на цифровое омоложение, ведь события нового фильма происходят практически одновременно с сюжетом самой первой части знаменитой трилогии Питера Джексона.
Актерский состав пополнился новыми и уже узнаваемыми лицами. Арагорна вместо Вигго Мортенсена сыграет Джейми Дорнан, а компанию ему составят Аня Тейлор-Джой, Кейт Уинслет и Лео Вудалл. Не обошлось и без старых знакомых - Ли Пэйс снова примерит на себя образ короля эльфов Трандуила.
Понятно, что после таких новостей у фанатов сразу мелькнула мысль, неужели живую магию кино заменят холодной компьютерной графикой?
Серкис поспешил развеять эти опасения. По его словам, съемочная команда вовсе не собирается отказываться от старых добрых приемов - в ход по-прежнему пойдут и миниатюрные декорации, и сложный грим, которыми славится вселенная Толкина. Все это просто дополнят современными технологиями, а не заменят ими.
Так что, судя по всему, «Охота на Голлума» станет любопытным экспериментом - где ремесло старой школы встретится с возможностями сегодняшнего дня.
В беседе с изданием Variety постановщик поделился деталями съемочного процесса. По его словам, некоторые герои картины пройдут через процедуру омоложения, и здесь как раз пригодится машинное обучение - технология, которая относится к широкому семейству искусственного интеллекта.
Правда, режиссер сразу расставил акценты. Генеративный ИИ, способный создавать картинки буквально из ничего, для фильма использовать не планируют. Все гораздо прозаичнее - технология станет обычным рабочим инструментом для команды визуальных эффектов, которая будет доводить до ума уже отснятый материал с живыми актерами.
Если разобраться, ничего революционного в этом подходе нет. Похожий прием применялся еще в 2006 году в фильме «Люди Икс: Последняя битва», где на глазах у зрителей молодели Патрик Стюарт и Иэн Маккеллен.
Кстати о Маккеллене - актер снова наденет мантию Гэндальфа, а рядом с ним на экране появится Элайджа Вуд, вернувшийся к роли Фродо. Именно этих двоих чаще всего называют главными претендентами на цифровое омоложение, ведь события нового фильма происходят практически одновременно с сюжетом самой первой части знаменитой трилогии Питера Джексона.
Актерский состав пополнился новыми и уже узнаваемыми лицами. Арагорна вместо Вигго Мортенсена сыграет Джейми Дорнан, а компанию ему составят Аня Тейлор-Джой, Кейт Уинслет и Лео Вудалл. Не обошлось и без старых знакомых - Ли Пэйс снова примерит на себя образ короля эльфов Трандуила.
Понятно, что после таких новостей у фанатов сразу мелькнула мысль, неужели живую магию кино заменят холодной компьютерной графикой?
Серкис поспешил развеять эти опасения. По его словам, съемочная команда вовсе не собирается отказываться от старых добрых приемов - в ход по-прежнему пойдут и миниатюрные декорации, и сложный грим, которыми славится вселенная Толкина. Все это просто дополнят современными технологиями, а не заменят ими.
Так что, судя по всему, «Охота на Голлума» станет любопытным экспериментом - где ремесло старой школы встретится с возможностями сегодняшнего дня.
Между прочим в мире VueJS большая новость - активно разрабатывается Vue Vapor. По основной идее этого проекта во VueJS исчезнет виртуальный DOM, который являлся важной частью всего VueJS. Теперь работа будет вестись напрямую с DOM и меняться будут только нужные HTML элементы, если срабатывает реактивность.
А еще интересная деталь: пишут, что будет работать только с Composition API, а Options API уйдёт на свалку истории. А ведь говорили, что этого не будет и старый Options API будет поддерживаться до последнего. Плюс обязателен script setup.
А еще интересная деталь: пишут, что будет работать только с Composition API, а Options API уйдёт на свалку истории. А ведь говорили, что этого не будет и старый Options API будет поддерживаться до последнего. Плюс обязателен script setup.

Ну что, любая тема для горячих споров - сравнение "там и тут". Смотрим на цены на продукты в крупных супермаркетах Англии и России. Перекрёсток играет за Россию, а Tesco за Англию, хотя, корректнее говорить Великобритания, ведь Англия - это только часть Соединённого Королевства.
Курс британского фунта считаем 105,69 рублей. Цены у Tesco окончательные, все налоги включены в отличие США, где "врут" с ценами, не добавляя в них налоги.
Сыр Чеддер в Теско. Это совершенно обычный английский сыр.
Курс британского фунта считаем 105,69 рублей. Цены у Tesco окончательные, все налоги включены в отличие США, где "врут" с ценами, не добавляя в них налоги.
Сыр Чеддер в Теско. Это совершенно обычный английский сыр.

£3.35 за пачку 400 грамм или £8.38 за кило. В рублях это 885,6822 рублей за кило.
Перекрёсток, сыр Брест-Литовск Гауда, полутвердый 45%, 200г.
Перекрёсток, сыр Брест-Литовск Гауда, полутвердый 45%, 200г.
